WordPress Güvenliği ve Power BI Kullanımı
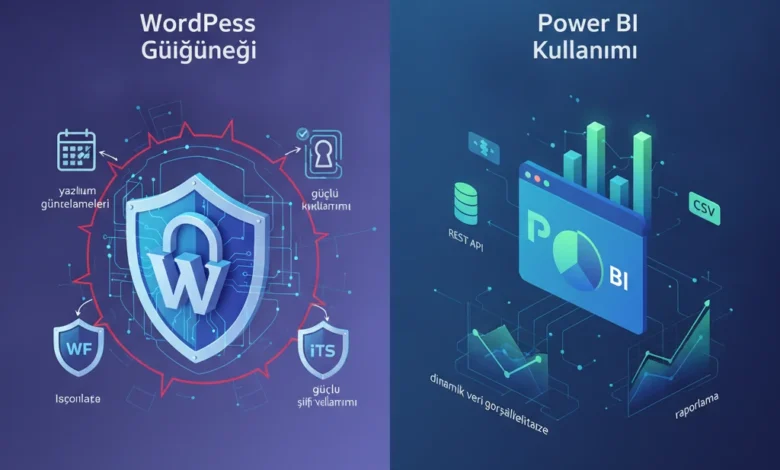
WordPress güvenliği; yazılım güncellemelerinin düzenli yapılması, güçlü şifre kullanımı ve Wordfence veya iThemes Security gibi güvenlik eklentilerinin kurulmasıyla sağlanır. Site performansı ve kullanıcı verilerini analiz etmek için ise WordPress verileri (REST API, veritabanı veya CSV aktarımları ile) Microsoft Power BI’a entegre edilerek dinamik veri görselleştirme ve raporlama süreçleri yürütülür.
Dijital Varlık Yönetiminde Güvenlik ve Veri Analitiğinin Stratejik Önemi
Sonuç: WordPress tabanlı dijital varlıkların sürdürülebilirliği için öncelik önce güvenlik, ardından veriye dayalı içgörü üretmektir. WordPress dünya çapında yaygın olarak kullanılır; bu nedenle güncelleme, güçlü kimlik bilgileri ve Wordfence veya iThemes Security gibi güvenlik eklentilerinin kullanımı temel savunma katmanlarıdır (evidence 31).
WordPress Güvenliğinin Temel Taşları: Güncellemeler ve Parola Hijyeni
WordPress, dünya çapında milyonlarca web sitesi tarafından kullanılan popüler bir içerik yönetim sistemidir (evidence 31). Bu yaygın kullanım, sitenizi hedef alan otomatik veya kitlesel saldırılara karşı dikkatli olmayı gerektirir; temel savunma katmanları olarak düzenli güncellemeler ve sağlam parola politikaları öne çıkar.
Güncellemeler (çekirdek, tema, eklenti): neden önemli? Yazılım güncellemeleri genellikle hataları ve güvenlik açıklarını kapatmak için yayınlanır; güncellemeleri ertelemek, bilinen zafiyetlerin sitenizde istismar edilme riskini artırabilir. Pratik yaklaşım: önce test ortamında güncelleme yapıp uyumluluğu kontrol etmek, ardından canlıya geçirmek; kritik acil yamalar için ise daha hızlı hareket etmek gerekebilir. Otomatik güncellemeler avantaj sağlar ama özellikle özelleştirilmiş temalar veya kritik eklentiler için çakışma riski olduğundan dikkatli olun.
Parola hijyeni: ne yapmalısınız? Güçlü, benzersiz yönetici parolaları kullanmak temel adımdır. Parola yöneticileri, parolaları güvenli biçimde saklayıp rastgele, uzun parolalar oluşturmanıza yardımcı olur. Ortak hatalar: aynı parolanın birden fazla hesapta kullanılması, zayıf veya tahmin edilebilir parolalar ve admin kullanıcı adının varsayılan bırakılması. Hesaplara erişim ihtiyacı olanlar için ayrı kullanıcı hesapları oluşturup gerektiğinde yetkileri kısıtlamak daha güvenli bir modeller önerir.
Eklentiler ve ek önlemler: Wordfence Security veya iThemes Security gibi popüler güvenlik eklentileri sitenizin güvenliğini artırabilir (evidence 31). Bu tür eklentiler güncelleme bildirimleri, giriş denemesi sınırlamaları ve basit taramalar sağlayabilir; ancak eklenti seçerken güncelleme geçmişi, yorumlar ve geliştirici desteğine dikkat edin.
Karar kriterleri ve yanlış uygulamalar: düzenli yedekleme yapmadan güncellemeye geçmek, test ortamı kurmamak veya tüm kullanıcılar için zayıf parola politikası uygulamak yaygın hatalardır. Önceliklendirme yaparken önce çekirdek ve güvenlik yamalarını; sonra popüler eklenti ve temaların güncellemelerini ele alın. Bu iki temel adım—düzenli güncellemeler ve sıkı parola hijyeni—WordPress güvenlik duruşunuzun temelini oluşturur.
Gelişmiş Koruma Kalkanı: WordPress Güvenlik Eklentileri ve Yapılandırma
WordPress sitenizi korumak için kullanılabilen güvenlik eklentileri, web uygulaması düzeyinde ek bir savunma hattı sağlar. Wordfence Security ve iThemes Security gibi eklentiler, WordPress ekosisteminde bilinen örneklerdir; bu tür eklentiler sitenin güvenliğini artırmaya yönelik çeşitli işlevler sunar. Bu eklentileri seçerken amaç; kötü amaçlı trafiği engellemek, dosya bütünlüğünü izlemek ve şüpheli girişleri tespit edip müdahale etmektir.
Güvenlik duvarı (WAF) mekanizmaları genellikle gelen HTTP/HTTPS isteklerini analiz ederek bilinen kötü niyetli imzaları, yaygın saldırı örüntülerini veya anormal davranışları tespit etmeye çalışır. Bazı eklentiler imza tabanlı engelleme ve kurala dayalı (ör. SQL enjeksiyonu, XSS girişimleri) koruma sunarken, bazılarında hız sınırlama ve IP bazlı kara liste/beyaz liste seçenekleri bulunur. Gerçek zamanlı engelleme etkinleştirildiğinde performans etkileri ve yanlış pozitiflerin olabileceği unutulmamalıdır; bu yüzden öğrenme/izleme modu ile başlanması iyi bir yaklaşımdır.
Zararlı yazılım tarayıcıları ise dosya bütünlüğü kontrolü, çekirdek ve eklenti dosyalarının beklenmeyen değişiklikleri ile bilinen kötü amaçlı kod imzalarını arar. Tarama sonuçları genellikle karantinaya alma, temizleme önerisi veya uyarı şeklinde çıkar. Otomatik temizleme makul olsa da, yanlış pozitif veya tema/özel eklenti dosyalarının saldırı olarak algılanması riski vardır; bu nedenle düzenli yedekleme ve tarama sonuçlarının manuel incelenmesi önemlidir.
Pratik yapılandırma için karar kriterleri: gerçek zamanlı firewall ihtiyacı (yüksek trafikli veya hassas veri barındıran siteler için daha öncelikli), tarama sıklığı (günlük veya haftalık), ve kaynak kullanımıdır. Yaygın hatalar; varsayılan ayarlarla kalmak, tarama sonuçlarını otomatik olarak silmek, yedek almadan agresif engellemeler uygulamak ve sahte pozitifleri göz ardı etmektir. Özetle, güvenlik eklentilerini canlıya almadan önce test modunda çalıştırın, düzenli yedekleme yapın ve şüpheli uyarıları manuel inceleyerek yapılandırmayı kademeli olarak sertleştirin.
İş Zekası Araçlarına Giriş: Microsoft Power BI Nedir ve Neler Sunar?
Power BI, Microsoft’un veri analizi ve görselleştirme platformudur (evidence: 32). Bu tanım, platformun temel amacının veriyi anlamlı hale getirmek ve görsel araçlar aracılığıyla içgörü üretmek olduğunu belirtir. Power BI adı altında sunulan bileşenler ve araçlar, verinin toplanmasından raporlanmasına kadar olan süreci desteklemeye odaklanır; bu çıkarım doğrudan kaynaktan belirlenen platform amacına dayanır (evidence: 32).
Power BI Desktop adlı masaüstü uygulamasıyla verilerin işlenebileceği, görselleştirilebileceği ve raporlar oluşturulabileceği kaynakta açıkça ifade edilmiştir (evidence: 32). Bu ifade, masaüstü uygulamasının veri hazırlama ve raporlama için birincil noktası olduğunu gösterir. Uygulama kapsamında veri alımı, ön hazırlık (temizleme ve modelleme) ve görsel düzenleme adımlarının bulunması, BI araçları için tipik bir iş akışıdır; bu noktalara ilişkin açıklamalar genel uygulama mantığına dayanmaktadır.
Görselleştirme yetenekleri konusunda kaynak doğrudan detay vermemekle birlikte, Power BI gibi veri görselleştirme platformlarının amacı veriyi anlaşılır panolara ve raporlara dönüştürmektir (evidence: 32). Bu dönüşüm; kullanıcıların karar destek süreçlerinde veriyi keşfetmesini, filtrelemesini ve görsel öğeler üzerinden karşılaştırmalar yapmasını kolaylaştırır — bu, platformun genel işlevi ile örtüşen bir kullanım mantığıdır. Hangi görsellerin veya etkileşimlerin mevcut olduğu gibi teknik ayrıntılar kaynakta belirtilmemiştir, bu nedenle bu tür spesifik özellikler için resmi dokümantasyon veya uygulama içi açıklamalar incelenmelidir.
WordPress site sahipleri açısından çıkarım olarak şunu söyleyebiliriz: Power BI, sitenizden elde edeceğiniz verileri işleyip görselleştirmek için kullanılabilecek bir platform olarak değerlendirilebilir (evidence: 32). Entegrasyon yöntemleri, veri kaynağınızın yapısına ve ihtiyaçlarınıza göre değişecektir; küçük adımlarla başlayıp temiz veri ve net ölçütler üzerinde çalışmak, yanlış yorumlama riskini azaltır. Teknik ayrıntılar ve doğrudan entegrasyon adımları kaynakta yer almadığı için uygulanacak yönteme karar verirken ek belge ve kılavuzlara başvurmanız gerekir.
WordPress Verilerini Power BI’a Aktarma ve Entegrasyon Yöntemleri
Hızlı cevap: WordPress site verilerini Power BI ile analiz etmek için üç yaygın mimari yaklaşım kullanılır; her birinin gereksinimleri, avantajları ve riskleri farklıdır. Öncelikle belirtmek gerekir ki Power BI, Microsoft’un veri analizi ve görselleştirme platformudur ve Power BI Desktop ile veriler işlenip görselleştirilip raporlanabilir (evidence id 32). Bu temel doğrultuda, hangi yöntemi seçeceğinize veri hacmi, güncelleme frekansı ve güvenlik gereksinimleri karar verir.
1) Doğrudan API çekimleri: WordPress’in sunduğu API’ler üzerinden (REST benzeri uç noktalar) periyodik olarak ham veriyi çekmek en doğrudan yaklaşımdır. Mekanizma: kimlik doğrulama ve istek zamanlaması ile veriler JSON olarak alınır, Power BI tarafında veya ara bir ETL katmanında dönüştürülür. Kullanıcı etkisi: sürekli güncel veri isteyen, ancak düşük-orta hacimli siteler için uygundur. Dikkat edilmesi gerekenler: kimlik bilgilerini güvende tutmak, istek limitleri, tutarlı veri şeması sağlamak.
2) Ara katman / Staging veritabanı veya veri ambarı: Büyük hacimli veya sık güncellenen verilerde, WordPress verilerini düzenli olarak bir veritabanına veya ambarına aktararak Power BI’dan sorgulanacak stabil bir kaynak sağlanır. Mekanizma: ETL/ELT süreçleri ile veriler temizlenir, tarih/dimansiyon modelleri oluşturulur. Kullanıcı etkisi: performans ve güvenlik iyileşir; ancak kurulum ve bakım maliyeti artar. Karar kriterleri: veri hacmi, sorgu performansı ihtiyacı, otomasyon seviyesi.
3) Dosya tabanlı aktarımlar (CSV/Excel): Küçük çaplı veya ad-hoc analizler için veritabanı dökümleri veya dışa aktarılan CSV’ler hızlı çözümdür. Mekanizma: dışa aktarılan dosyalar Power BI Desktop’a yüklenir ve modellenir. Sınırlamalar: manuel süreçler, şema değişiklikleri ve insan hatası riski daha yüksektir.
Pratik rehber ve yaygın hatalar: hangi yaklaşımı seçerseniz seçin veri modeli ve zaman damgası/UTC tutarlılığına öncelik verin; kişisel veriler (PII) için maskeleme/anonimleştirme uygulayın; kimlik bilgilerini kod içinde saklamayın. Test amaçlı alt küme verilerle başlamanız, entegrasyonu kademeli olarak genişletmeniz ve veri şeması değişikliklerini izleyen bir süreç kurmanız tipik hataları azaltır. Sonuç olarak, seçim verinin büyüklüğüne, güncelleme sıklığına ve teknik kaynaklarınıza bağlıdır; Power BI Desktop, elde ettiğiniz ya da hazırladığınız veriler üzerinde rapor oluşturup görselleştirme yapmanız için başlangıç noktasıdır (evidence id 32).
Power BI ile WordPress Trafik ve Kullanıcı Verilerinin Görselleştirilmesi
Toplanan WordPress trafik ve kullanıcı verilerini stratejik kararlara dönüştürmenin en etkili yolu, bu ham bilgileri anlamlı görsellere aktarmaktır. Microsoft’un veri analizi ve görselleştirme platformu olan Power BI, web sitesinden elde edilen ham verileri kapsamlı bir analiz sürecinden geçirerek dinamik grafikler ve etkileşimli raporlar haline getirmeyi sağlar.
Veri görselleştirme sürecinde Power BI Desktop masaüstü uygulaması temel araç olarak kullanılır. Bu masaüstü uygulamasıyla verilerinizi işleyebilir, görselleştirebilir ve özelleştirilmiş raporlar oluşturabilirsiniz. Kullanıcı davranışları, sayfa görüntüleme sayıları ve oturum süreleri gibi farklı metrikler görsel grafik bileşenlerine dönüştürülerek karmaşık veri kümeleri anlaşılır hale getirilir.
Etkileşimli raporlar ve karar destek panoları, web sitesi yöneticilerine sitenin genel performansı hakkında anlık ve derinlemesine içgörüler sunar. Hazırlanan panolar sayesinde ziyaretçi eğilimleri ve trafik akışı kolayca takip edilebilir; böylece dijital varlıkların yönetimi ve içerik stratejileri tamamen veriye dayalı kararlarla desteklenebilir.
Veri Güvenliği ve Analitiğinde Sık Yapılan Hatalar ile Çözüm Önerileri
Dünya çapında milyonlarca web sitesi tarafından kullanılan popüler bir içerik yönetim sistemi olan WordPress üzerinde ve Microsoft’un veri analizi ve görselleştirme platformu olan Power BI süreçlerinde yapılan en yaygın hata, güvenlik yapılandırmalarının ve veri entegrasyon kurallarının yüzeysel ele alınmasıdır. WordPress sitelerinde güvenlik güncellemelerinin ihmal edilmesi veya zayıf kimlik doğrulama tercihleri, site bütünlüğünü riske atar. Benzer şekilde, Power BI Desktop masaüstü uygulaması ile veriler işlenirken, kaynak verilerin doğrulanmaması veya hatalı veri tipleriyle çalışılması, oluşturulan raporların ve görselleştirmelerin yanlış kararlara yol açmasına neden olur.
WordPress altyapısında güvenlik seviyesini artırmak amacıyla Wordfence Security veya iThemes Security gibi popüler güvenlik eklentileri sıklıkla tercih edilmektedir. Ancak bu eklentilerin yalnızca yüklenip varsayılan ayarlarda bırakılması yapılan kritik hatalardan biridir. Güvenlik eklentilerinin tarama sıklığı, güvenlik duvarı kuralları ve kaba kuvvet saldırılarına karşı oturum sınırlamaları doğru yapılandırılmalıdır. Aksi halde, eklenti kullanılmasına rağmen güvenlik zafiyetleri oluşabilir ve bu durum web sitesindeki verilerin dışarıya sızmasına veya veri bütünlüğünün bozulmasına sebebiyet verebilir.
Veri analitiği tarafında ise Power BI Desktop kullanarak verileri işleme, görselleştirme ve rapor oluşturma süreçlerinde kenar durumlar (edge-cases) göz önünde bulundurulmalıdır. Veri kaynağında yapılan yapısal değişiklikler veya bağlantı yetki hataları, Power BI üzerindeki otomatik veri yenileme süreçlerinin başarısız olmasına yol açabilir. Bu tür sorunları önlemek için veri kaynağı yetkilendirmeleri sıkı tutulmalı, veri modelleri Power BI Desktop içerisinde düzenli olarak denetlenmeli ve veri temizleme adımları standartlaştırılmalıdır.
Bütüncül bir çözüm sağlamak adına, hem WordPress tarafında Wordfence Security veya iThemes Security gibi çözümlerle proaktif koruma sağlanmalı hem de Power BI ortamına aktarılan verilerin güvenliği ve doğruluğu sürekli kontrol edilmelidir. Böylece hem web platformunun sürekliliği korunur hem de iş zekası raporlarının güvenilirliği güvence altına alınır.
Proaktif Site Yönetimi: Güvenlik İhlalleri ve Analiz Raporlarının Birleştirilmesi
Dijital varlıkların sürdürülebilirliğini ve güvenliğini sağlamak için güvenlik yönetimi ile analitik raporlama süreçlerinin entegre bir biçimde ele alınması büyük önem taşır. Milyonlarca web sitesi tarafından kullanılan popüler bir içerik yönetim sistemi olan WordPress, geniş yaygınlığı nedeniyle siber tehditlerin de sıkça hedefi olabilmektedir. Web sitelerinin emniyetini artırmak için Wordfence Security veya iThemes Security gibi popüler güvenlik eklentilerinden yararlanmak etkili bir ilk savunma hattı oluşturur. Ancak güvenlik olaylarının yalnızca anlık olarak engellenmesi yeterli değildir; bu eklentilerden elde edilen log verilerinin düzenli analiz edilmesi, gelecekteki olası ihlallerin önüne geçmek açısından proaktif bir yaklaşım sunar.
Güvenlik verilerinin işlenip izlenmesi, site yönetiminde reaktif kararlar almak yerine geleceğe yönelik stratejiler geliştirmeyi mümkün kılar. Güvenlik eklentileri aracılığıyla kaydedilen hatalı oturum açma denemeleri, engellenen IP adresleri ve şüpheli istekler gibi verilerin analiz edilmesi, tehdit kalıplarının ortaya çıkarılmasını sağlar. Bu noktada Microsoft’un veri analizi ve görselleştirme platformu olan Power BI, güvenlik loglarının daha anlamlı çıktılara dönüştürülmesine yardımcı olur. Güvenlik verilerinin analitik raporlarla birleştirilmesi, sitenin genel sağlık durumunu ve risk seviyesini bütünsel bir şekilde görmeyi kolaylaştırır.
Power BI Desktop adlı masaüstü uygulaması ile verilerinizi işleyebilir, görselleştirebilir ve raporlar oluşturabilirsiniz. WordPress güvenlik eklentilerinden aktarılan log kayıtları Power BI Desktop üzerinde modellendiğinde, saldırıların yoğunlaştığı zaman dilimleri, hedef alınan URL yapıları veya coğrafi trafik kaynakları grafikler üzerinden rahatlıkla takip edilebilir. Bu görselleştirme imkanı, teknik ekiplerin ve site sahiplerinin güvenlik duvarı kurallarını güncellemesini ve şüpheli hareketleri kriz boyutuna ulaşmadan tespit etmesini sağlar.
Sonuç olarak, güvenlik ihlali verilerinin ve site analiz raporlarının tek bir platformda birleştirilmesi, proaktif site yönetimi ekosisteminin temelini oluşturur. Wordfence Security veya iThemes Security gibi eklentilerin sağladığı verilerin Power BI platformunda görselleştirilmesi, hem güvenlik risklerini azaltır hem de veri odaklı karar alma süreçlerini güçlendirir. Bu entegre yaklaşım sayesinde web siteleri yalnızca anlık tehditlere karşı korunmakla kalmaz, uzun vadeli güvenlik ve performans stratejilerini de sağlam bir veri temeline oturtur.
Baran Ateş Hizmetleri: WordPress Yönetimi ve İş Zekası Danışmanlığı
Baran Ateş, dijital platformlar ve web teknolojileri alanında uzmanlaşmış bir profesyonel olarak, müşterilerine kapsamlı WordPress yönetimi ve iş zekası çözümleri sunmaktadır. Özellikle WordPress güvenliği konusunda, düzenli yazılım güncellemeleri, güçlü parola kullanımı ve Wordfence Security veya iThemes Security gibi güvenlik eklentilerinin entegrasyonu ile sitelerin güvenliğini sağlama konusunda danışmanlık hizmetleri vermektedir. Bu önlemler, sitelerin saldırılara karşı dirençli hale gelmesi ve veri bütünlüğünün korunması açısından kritik önemdedir.
Aynı zamanda, Baran Ateş’in uzmanlığı, Microsoft’un Power BI platformunu kullanarak veri analizi ve görselleştirme süreçlerinde yoğunlaşmaktadır. WordPress sitelerinden alınan verilerin Power BI’a entegrasyonu, sitelerin trafik ve kullanıcı verilerinin dinamik olarak raporlanmasını ve analiz edilmesini sağlar. Bu süreç, REST API veya veritabanı bağlantıları aracılığıyla gerçekleştirilebilir; ancak, detaylı teknik entegrasyon adımları ve örnek uygulamalar henüz belgelendirilmemiştir.
Power BI kullanımıyla birlikte, kullanıcılar veri kaynaklarını çeşitli görsel raporlar halinde sunabilir ve karar alma süreçlerini güçlendirebilirler. Baran Ateş, bu alanlarda müşterilerine özel çözümler tasarlayarak, işletmelerin dijital performansını artırmayı hedefler. Web sitelerinin güvenliği ve veri analitiği, günümüz dijital dünyasında kritik temel taşlardır ve uzman desteği ile bu alanlarda atılacak adımlar, olası riskleri minimize eder ve potansiyel kayıpları önler.